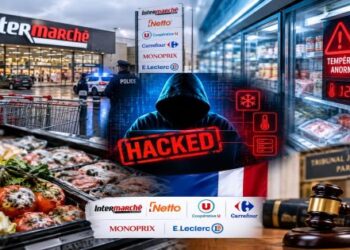
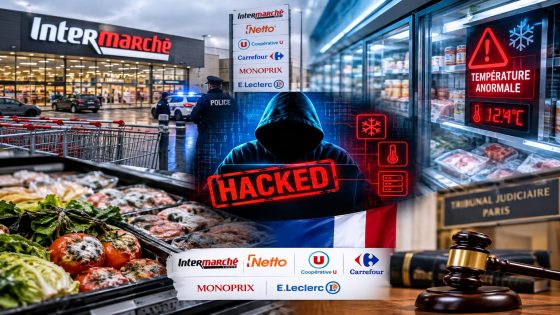
وجدت مئات المتاجر الكبرى في فرنسا نفسها أمام خسائر مفاجئة، عقب هجوم إلكتروني استهدف أنظمة التبريد خلال ليلة الأحد إلى الاثنين، بعدما تمكن قراصنة من تغيير إعدادات تشغيلها، ما تسبب في ارتفاع أو اضطراب درجات الحرارة وإفساد كميات كبيرة من الأغذية الطازجة.
وشمل الهجوم متاجر تابعة لعلامات تجارية واسعة الانتشار، من بينها «إنترمارشي» و«نيتو» و«كارفور» و«مونوبري»، في حادث كشف عن المخاطر التي قد تنجم عن اختراق الأنظمة الرقمية المرتبطة مباشرة بتدبير المرافق والتجهيزات داخل الفضاءات التجارية.
وتتجه الشبهات الأولية نحو أنظمة تحكم مرتبطة بالشركة الدنماركية «دانفوس»، إذ يُرجح أن منفذي الهجوم استغلوا ثغرات في أجهزة قديمة لم تعد تتلقى تحديثات أمنية، قبل التدخل عن بُعد في آلية إزالة الجليد، الأمر الذي انعكس على ظروف حفظ المنتجات داخل وحدات التبريد.
ولم تقتصر الأضرار على الجانب التقني، بل امتدت إلى المخزون الغذائي، بعدما اضطرت المتاجر المتضررة إلى إتلاف كميات مهمة من المواد سريعة التلف، بسبب احتمال فقدانها شروط السلامة المطلوبة. ويضع هذا التطور المؤسسات المعنية أمام خسائر مالية محتملة، إلى جانب تحديات مرتبطة بتدبير المخزون وضمان جودة المنتجات المعروضة للمستهلكين.
وعلى المستوى القضائي، فتحت النيابة العامة في باريس تحقيقاً للكشف عن ملابسات الواقعة وتحديد المسؤولين عنها، فيما دخلت الوكالة الوطنية الفرنسية لأمن نظم المعلومات على خط الحادث لمساندة الشركات المتضررة والتعامل مع التهديدات التي طالت أنظمتها.
ويعيد هذا الهجوم تسليط الضوء على هشاشة بعض التجهيزات الصناعية المتصلة بالإنترنت، خصوصاً عندما يتعلق الأمر بأنظمة تتحكم في عمليات أساسية مثل التبريد والتخزين.
كما يبرز الحاجة إلى تحديث المعدات القديمة بشكل منتظم، وتعزيز إجراءات المراقبة والحماية، تفادياً لتحول الاختراقات الرقمية إلى أزمات ذات انعكاسات مباشرة على الاقتصاد وسلامة المنتجات الغذائية.